Des réfrigérateurs de supermarchés transformés en fours, des avions commerciaux contraints de modifier leur trajectoire à la suite de fausses alertes à la bombe… L’Europe découvre une nouvelle forme de déstabilisation où le numérique s’attaque au quotidien des citoyens. Une guerre invisible, sans uniforme ni déclaration officielle, mais dont les dégâts sont bien réels.
Laila Lamrani
Il fut un temps où les pirates informatiques se contentaient de dérober des données, de bloquer des sites Internet ou de réclamer des rançons contre la restitution de fichiers cryptés. Cette époque paraît presque préhistorique. Désormais, ils peuvent s’attaquer à des équipements aussi ordinaires qu’un réfrigérateur de supermarché ou provoquer la panique dans le transport aérien avec de simples courriels annonçant la présence d’une bombe à bord d’un avion. Bienvenue dans l’ère de la guerre hybride, où le clavier peut faire autant de dégâts qu’une arme conventionnelle.
Des frigos transformés en fours
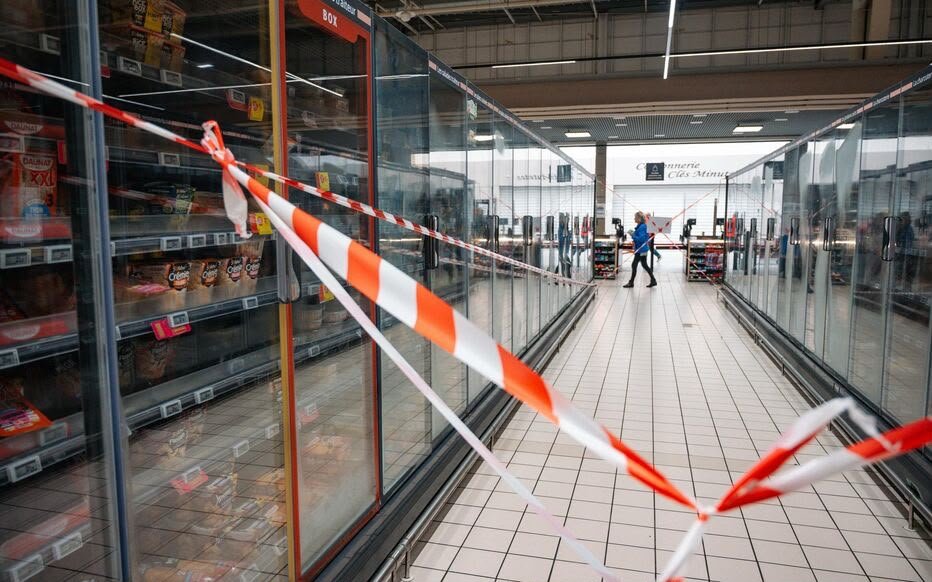
L’affaire aurait presque prêté à sourire si ses conséquences n’avaient pas été aussi coûteuses. En octobre dernier, quelque 700 supermarchés français ont été victimes d’une cyberattaque d’une ampleur inédite. Les pirates ont réussi à prendre le contrôle à distance des systèmes informatiques pilotant les installations frigorifiques de plusieurs enseignes de la grande distribution. Leur trouvaille ? Modifier les paramètres de dégivrage pour faire grimper artificiellement la température des chambres froides et des congélateurs. Dans certains établissements, les températures ont atteint 50 degrés, voire davantage.
Résultat : des tonnes de produits frais et surgelés devenus impropres à la consommation, des rayons vidés en catastrophe, des magasins contraints de fermer temporairement et des pertes financières considérables. Dans certains cas, les équipements eux-mêmes ont été endommagés. Les pirates n’ont même pas eu besoin de pénétrer physiquement dans les magasins : quelques manipulations informatiques ont suffi pour transformer des installations destinées à préserver la chaîne du froid en véritables fours industriels.
Le plus inquiétant est que cette opération aurait exploité des vulnérabilités connues dans des logiciels de contrôle à distance commercialisés notamment par le danois Danfoss. Des équipements anciens, insuffisamment protégés ou n’ayant pas bénéficié des mises à jour de sécurité nécessaires ont ainsi constitué une porte d’entrée pour les attaquants. Autrement dit, la technologie censée faciliter la gestion des magasins s’est retournée contre ses utilisateurs.
Et l’histoire ne s’est pas arrêtée à cette première offensive. Dans la nuit du 1er au 2 novembre, une nouvelle vague d’attaques a touché des commerces dans plusieurs pays européens, notamment en Belgique, au Luxembourg, aux Pays-Bas, en Suède, en Finlande, en Irlande et en Estonie. Le scénario était quasiment identique : des installations frigorifiques piratées, des températures anormalement élevées et des marchandises menacées. La guerre numérique venait de franchir une nouvelle étape : après avoir paralysé les ordinateurs, elle s’attaquait directement à la chaîne alimentaire.
Mais les supermarchés ne sont pas les seuls à découvrir les nouvelles formes de nuisance numérique. Le transport aérien européen a également été confronté à une série particulièrement préoccupante de fausses alertes à la bombe. Le 5 novembre, une vingtaine de vols commerciaux à travers l’Europe ont été concernés par des menaces d’attentat. Des appareils ont été déroutés, d’autres escortés par des avions de chasse, tandis que des aéroports ont déclenché des procédures de sécurité et des inspections minutieuses.
Le phénomène ne relève manifestement plus du simple canular de mauvais goût. La répétition des menaces sur une période très courte, leur dispersion géographique et leurs conséquences opérationnelles ont conduit plusieurs gouvernements à soupçonner une campagne coordonnée de déstabilisation. En France, le parquet de Paris a ouvert une enquête afin d’identifier les auteurs des courriels et de déterminer un éventuel lien avec des puissances étrangères. Des revendications ont également circulé sous le nom d’un mystérieux groupe se présentant comme les « Male State Fighters », sans que son implication soit établie.
provoquer la désorganisation. Faire fondre les stocks alimentaires d’un supermarché, immobiliser un avion, mobiliser des chasseurs, désorganiser un aéroport ou installer un climat de suspicion : le rapport entre le coût de l’attaque et l’ampleur des perturbations devient particulièrement favorable aux assaillants.
C’est précisément ce qui rend la guerre hybride redoutable. Elle exploite les faiblesses des sociétés modernes, devenues extraordinairement dépendantes des systèmes connectés. Le réfrigérateur, le thermostat, le système de navigation, le logiciel de gestion d’un aéroport ou le réseau informatique d’un hôpital peuvent devenir autant de points de vulnérabilité. La numérisation, lorsqu’elle avance plus vite que la sécurisation, ouvre des portes que les cybercriminels et les acteurs étatiques malveillants n’ont plus qu’à pousser.
L’affaire des réfrigérateurs français a toutefois pris une dimension diplomatique le 9 novembre. Les autorités judiciaires françaises ont annoncé rechercher plusieurs suspects iraniens, tandis que Paris a mis en cause un groupe lié aux Gardiens de la révolution et évoqué des sanctions européennes. Ces accusations constituent une évolution importante de l’enquête, mais ne valent évidemment pas condamnation judiciaire.